terminal
复制后合并到自己的配置;请在本地安全设置真实凭据。
# 先在当前终端安全设置自己的tokenba_API_KEY
: "${tokenba_API_KEY:?请先设置自己的apizt Key}"
export ANTHROPIC_BASE_URL="https://api.apizt.com"
export ANTHROPIC_AUTH_TOKEN="$tokenba_API_KEY"
claude
# 进入后运行/status,查看地址和凭据来源,再发送短测试。正在打开页面…
正在加载内容,请稍候。
先判断Key由谁签发。Anthropic官方API Key使用ANTHROPIC_API_KEY;网关若要求Authorization: Bearer,使用ANTHROPIC_AUTH_TOKEN,并另设它提供的ANTHROPIC_BASE_URL。启动Claude Code后用/status确认实际来源,而不只检查变量存在。
资料核对:。本次复核配置与官方依据;原有实测保留原日期、环境与范围,新增相邻实验单独标注。
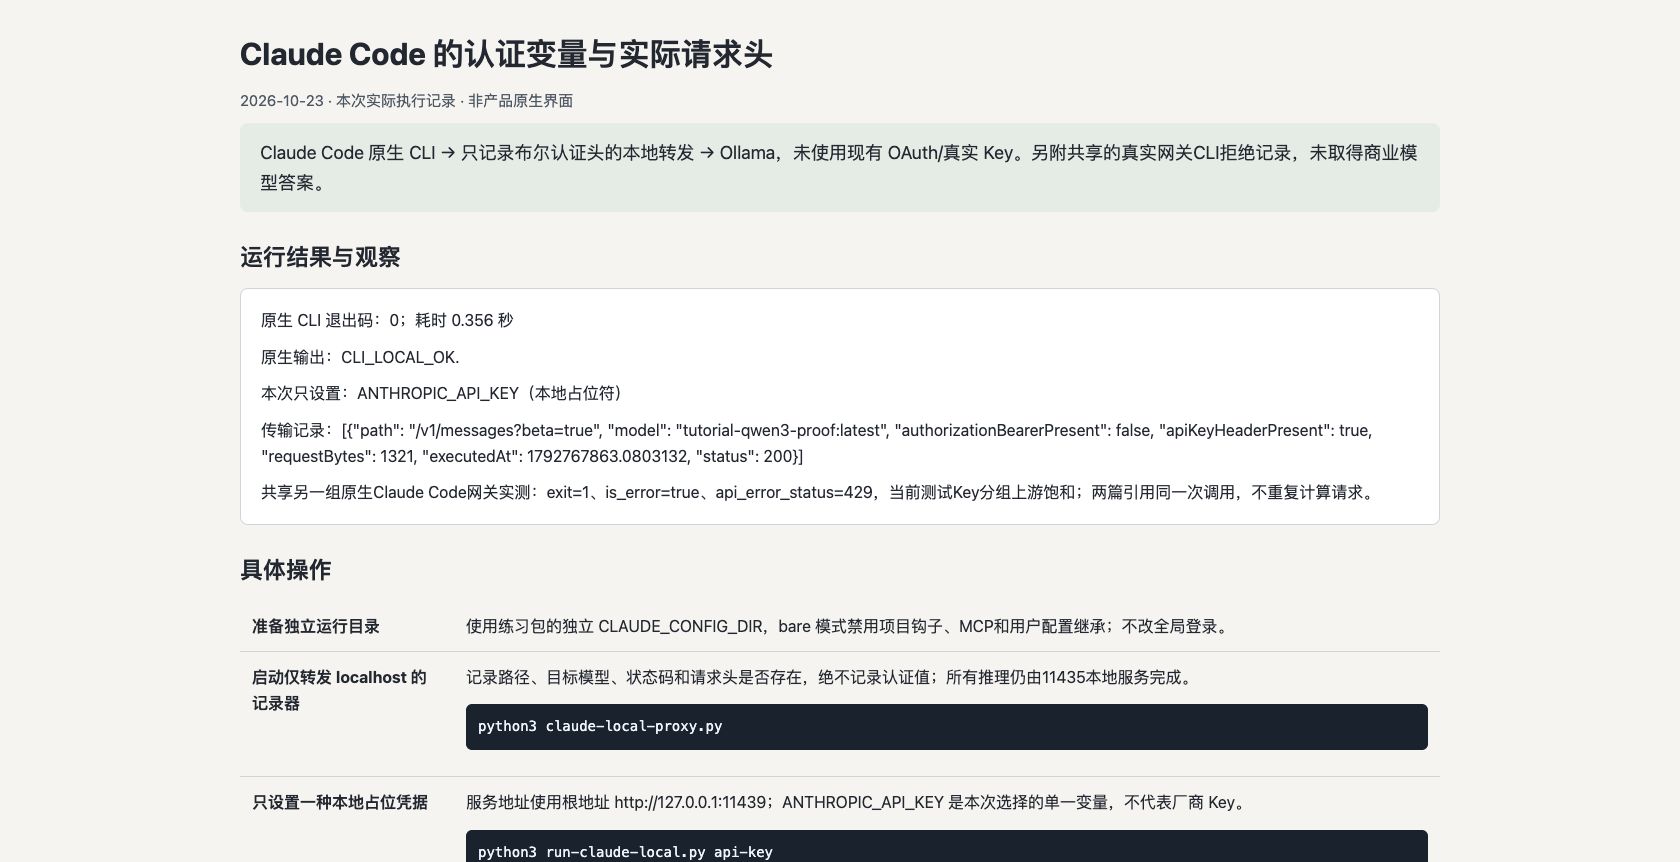
用原生 Claude Code 的 bare 模式和独立配置目录连接本机 Ollama,记录真实传输;本地占位认证不会验证商业 Key 有效性。
· Claude Code 原生 CLI → 只记录布尔认证头的本地转发 → Ollama,未使用现有 OAuth/真实 Key。另附共享的真实网关CLI拒绝记录,未取得商业模型答案。
已取得下列真实结果;仍有内容质量或功能范围需要按本页检查项复核。
使用练习包的独立 CLAUDE_CONFIG_DIR,bare 模式禁用项目钩子、MCP和用户配置继承;不改全局登录。
记录路径、目标模型、状态码和请求头是否存在,绝不记录认证值;所有推理仍由11435本地服务完成。
python3 claude-local-proxy.py服务地址使用根地址 http://127.0.0.1:11439;ANTHROPIC_API_KEY 是本次选择的单一变量,不代表厂商 Key。
python3 run-claude-local.py api-key查看退出码、完整正文及 /v1/messages 实际路径;不能把变量存在当认证成功,也不能把 HTTP 200 当完整答案。
官方 API Key 与网关 Bearer 分开使用;登录冲突、客户端版本和实际费用需在真实目标上重新检查,本机隔离实验与本批共享网关CLI429记录分别保留。
2026-10-25 资料复核与操作补充
本页首先确认凭据签发方和目标地址,再在/status核对当前活跃来源。出现两种认证来源提示时按官方说明选择一种测试路径;保留已有登录,不自动注销。局部请求成功后还须运行实际读取、修改和测试任务。
claude --version
python3 - <<'PY'
import os
for name in ["ANTHROPIC_API_KEY", "ANTHROPIC_AUTH_TOKEN", "ANTHROPIC_BASE_URL"]:
    print(name, "已设置" if os.environ.get(name) else "未设置")
PY
# 再在当前Claude Code会话执行/status,检查活跃凭据来源。原记录范围:Claude Code 原生 CLI → 只记录布尔认证头的本地转发 → Ollama,未使用现有 OAuth/真实 Key。另附共享的真实网关CLI拒绝记录,未取得商业模型答案。 下列相邻实验各有自己的日期、模型和产物,不替代本篇客户端或协议的原生验收。
确认凭据由Anthropic官方还是自定义网关签发。按服务要求选择ANTHROPIC_API_KEY或ANTHROPIC_AUTH_TOKEN,不把不同平台的Key混用。
官方网关说明采用Bearer时,设置网关Token和对应根地址。以下为apizt示例,启动与短测试可能产生API用量。
复制后合并到自己的配置;请在本地安全设置真实凭据。
# 先在当前终端安全设置自己的tokenba_API_KEY
: "${tokenba_API_KEY:?请先设置自己的apizt Key}"
export ANTHROPIC_BASE_URL="https://api.apizt.com"
export ANTHROPIC_AUTH_TOKEN="$tokenba_API_KEY"
claude
# 进入后运行/status,查看地址和凭据来源,再发送短测试。使用Anthropic官方API时,按官方方式设置ANTHROPIC_API_KEY;先核对是否仍有第三方ANTHROPIC_BASE_URL或Token覆盖,不清空无关配置。
从同一终端启动claude,进入后执行/status。查看Anthropic base URL及Auth token/API key来源,再发一条短消息。
读取真实错误及请求记录:401先查认证头和Key归属,模型或权限错误另查准确ID与服务支持;仅能启动不代表代码工具任务完成。
2026-10-06 核对官方网关文档:CLI、扩展与桌面端的配置来源不同。先确认生效位置,再测试 Messages 文本与真实工具任务。
接入包检查模式不发请求;客户端与脚本按各自说明操作。
export ANTHROPIC_BASE_URL=https://api.apizt.com
export ANTHROPIC_AUTH_TOKEN="$tokenba_API_KEY"
claude --version
claude --model claude-opus-5-5核验日期与验证范围见各页记录;历史实测保留原日期,示例和空白记录表不等于真实任务结果。
在型号详情中核对最低价格、参数、接口示例与使用限制,再选择配置方式。
Claude Opus 5.5 API 从 Messages 短请求开始接入,再在 Claude Code 的测试仓库中验证文件读取、重试逻辑修改和测试执行。CLI 使用网关地址 https://api.apizt.com。
查看型号详情
Claude Sonnet 5.5 API 从 Messages 的金额函数修复开始,随后在 Claude Code 中运行同一任务的测试。旧客户端自动附带的采样参数和强制工具选择应逐项核对。
查看型号详情
Claude Haiku 4.5 API 先用 Messages 把客服工单分类,顺序处理少量样本并保存 usage。请求保留日期快照 ID,缺字段和歧义工单进入人工检查后再扩大处理量。
查看型号详情选择对应协议,填写 Key 与 Base URL
核对模型 ID、令牌分组和可用额度
检查响应正文与后台用量记录
不是。API凭据与claude.ai登录分别管理认证和计费,第三方平台充值也不会变成官方订阅。
确认变量传给了真正启动Claude Code的进程,检查设置文件是否覆盖Shell;在/status看地址与凭据来源。VS Code和桌面入口按各自官方配置方式处理。
先明确服务读取Bearer还是x-api-key,按对应变量配置。出现认证冲突时检查来源,不通过反复添加更多Key解决。
填写目标网关签发并授权相应模型的令牌。不要使用 Claude 订阅密码,也不要把其他服务商的 Key 与目标网关地址组合;同时核对当前 CLI 版本的网关鉴权说明。
检查实际启动 Shell 的环境变量、项目和用户级配置、旧登录状态。环境变量只设置在另一个终端时不会影响当前进程;更新后重新启动 CLI,并核对请求进入的目标平台。
官方网关说明前者发送 Authorization: Bearer,后者用于 X-Api-Key。apizt 本页采用自己的 Key 配置 AUTH_TOKEN;已有其他认证时先核对来源和优先级。
本页 Claude Code Messages 网关前缀为 https://api.apizt.com,由客户端形成 /v1/messages。OpenAI SDK 的 /v1 前缀不是同一个配置场景。
第三方 API 使用独立 Key、余额和模型权限,不购买官方订阅。哪些客户端功能允许网关接入,仍要按当前官方文档和实际任务核对。
不能。分别验证有效回答、文件操作、工具结果回传、测试和流式结束;MCP、云端与桌面功能另外核对。
客户端可能按表价估算,网关按当前型号与分组计费。保存版本、全部 usage 和请求时间,再匹配控制台实扣;缓存细分不要重复计入。
注册后创建 apizt API Key,选择客户端和模型,再生成接入配置。从一次简单请求开始,按实际用量付费。
在控制台创建令牌,选择需要使用的模型权限。
按工具要求填写 API Key、接口地址与模型 ID。
确认收到有效结果,再到控制台查看用量与费用。